KI-gebaute interne Tools werden zu Shadow IT
KI macht interne Tools schneller baubar. Ohne Ownership, Zugriffskontrolle, Review und Wartung werden nützliche Helfer schnell zu unkontrollierten Produktionssystemen.
K
Kyluke McDougallKI macht interne Tools schneller baubar. Ohne Ownership, Zugriffskontrolle, Review und Wartung werden nützliche Helfer schnell zu unkontrollierten Produktionssystemen.
Coding-Agenten beschleunigen die Umsetzung. Produktionsreife entsteht aber erst durch Kontext, Architektur, Leitplanken, Tests und klare Verantwortung.
Enterprise-KI-Agenten scheitern nicht nur an schwachen Modellen. Sie scheitern, wenn Unternehmen keine klaren Datengrenzen, Berechtigungen, Audit-Trails oder Wiederherstellungspfade haben.
KI-Coding-Agenten werden stark genug für echte Lieferprozesse. Die wichtige Frage ist nicht mehr nur, welches Tool ein Team nutzt, sondern welche Architektur es begrenzt.
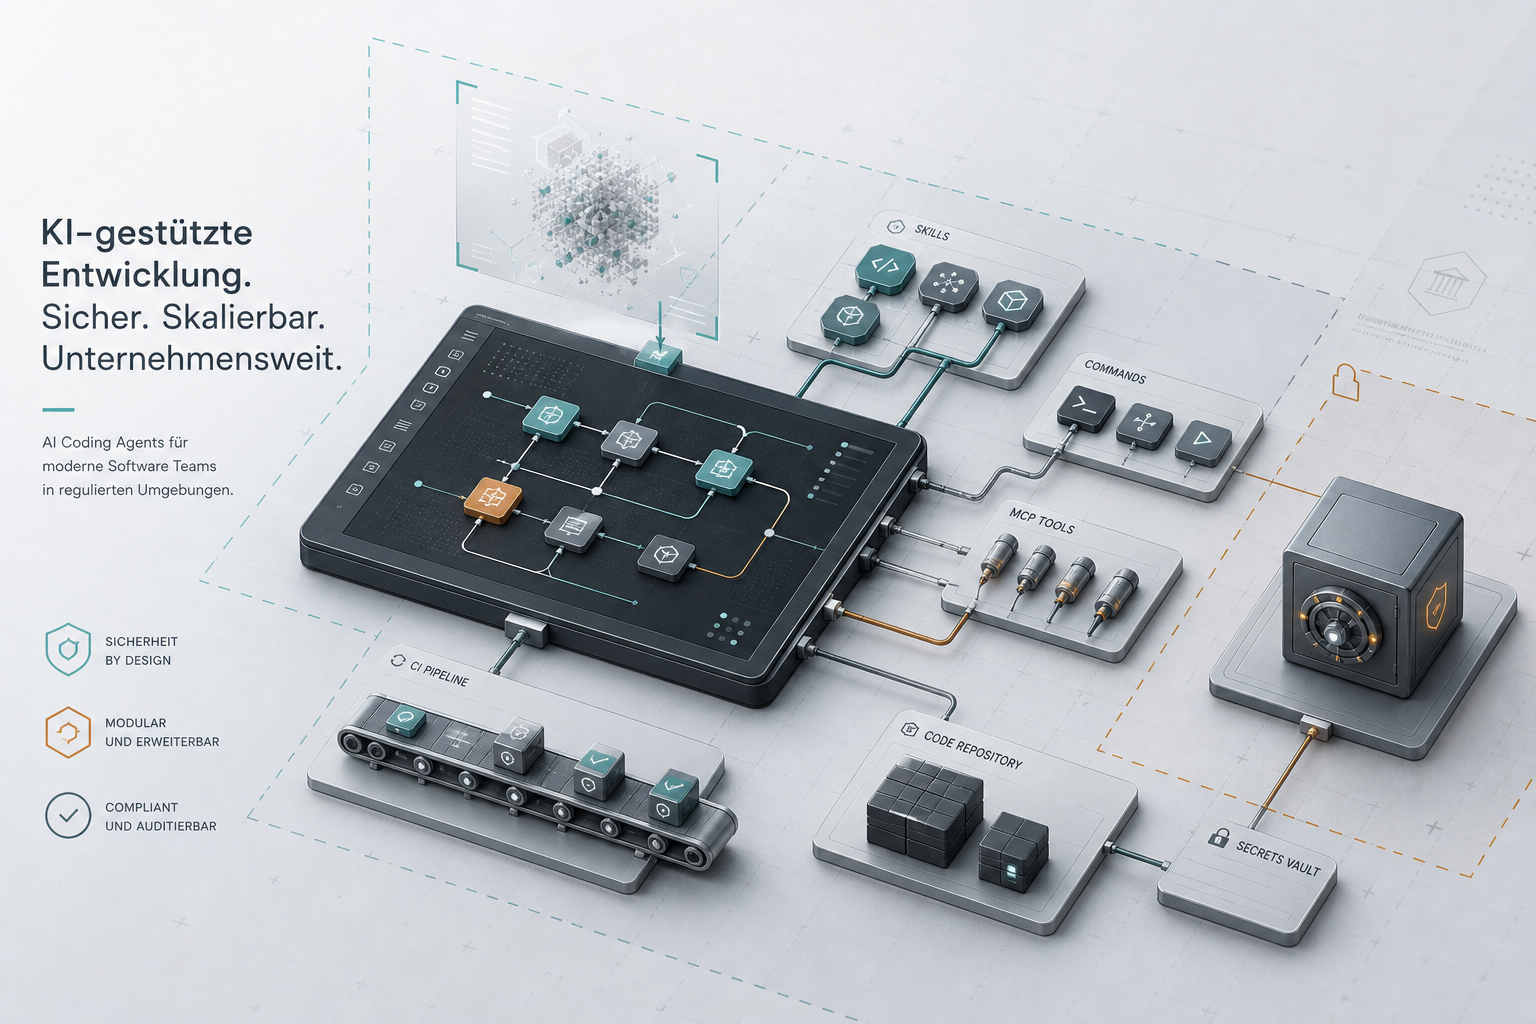
KI-Coding-Agenten bekommen wiederverwendbare Skills, Befehle und Tool-Integrationen. Für ernsthafte Produkte brauchen diese Fähigkeiten dieselbe Disziplin wie Dependencies, CI-Skripte und Produktionszugänge.
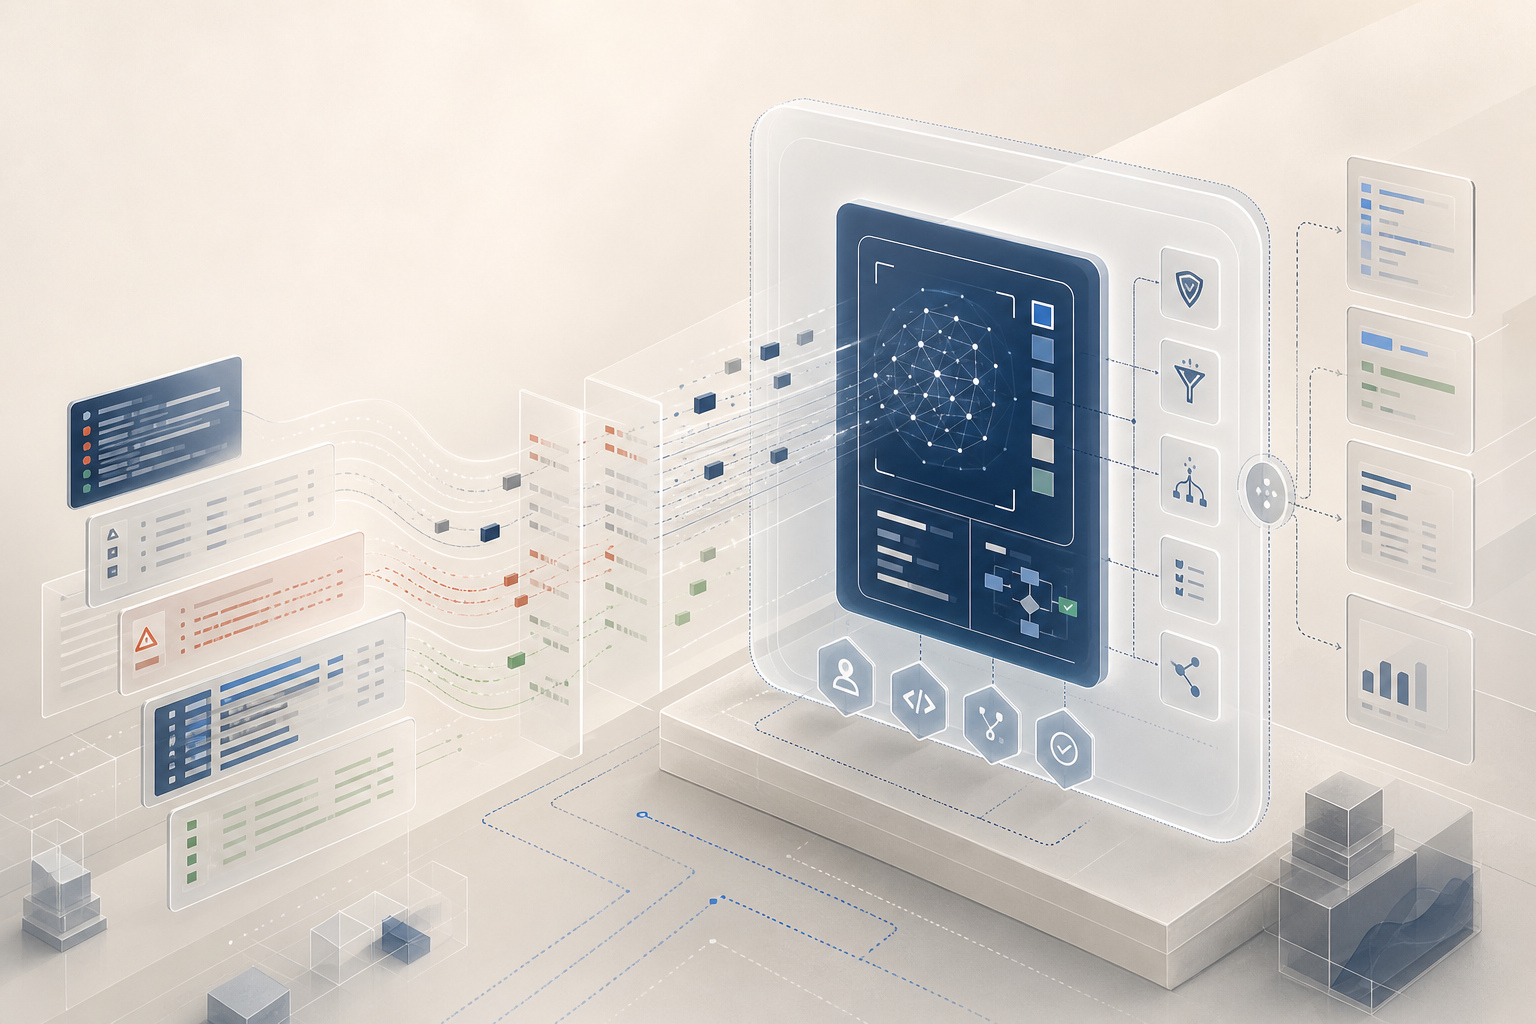
Agentjacking zeigt, warum KI-Coding-Agenten Logs, Monitoring-Daten, Tickets und MCP-Tool-Ausgaben als untrusted Input behandeln müssen.
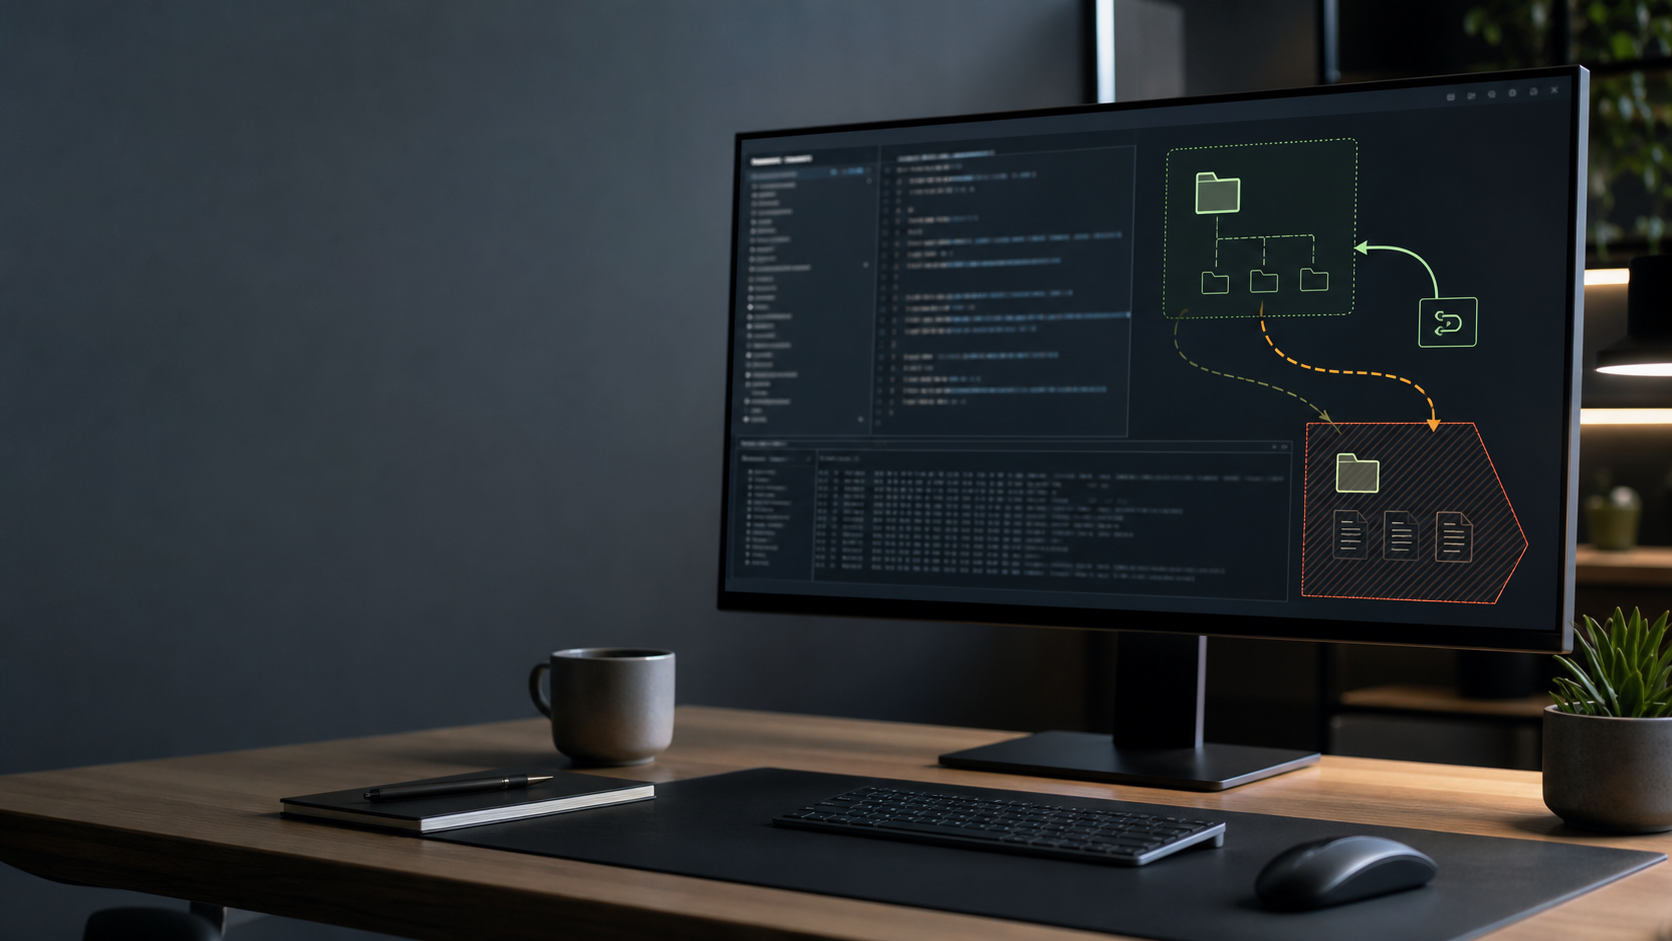
SymJack ist eine nützliche Warnung für Teams, die KI-Coding-Agenten einsetzen: Freigaben helfen nur, wenn Pfadgrenzen, Repository-Vertrauen und Agent-Konfiguration sauber gestaltet sind.
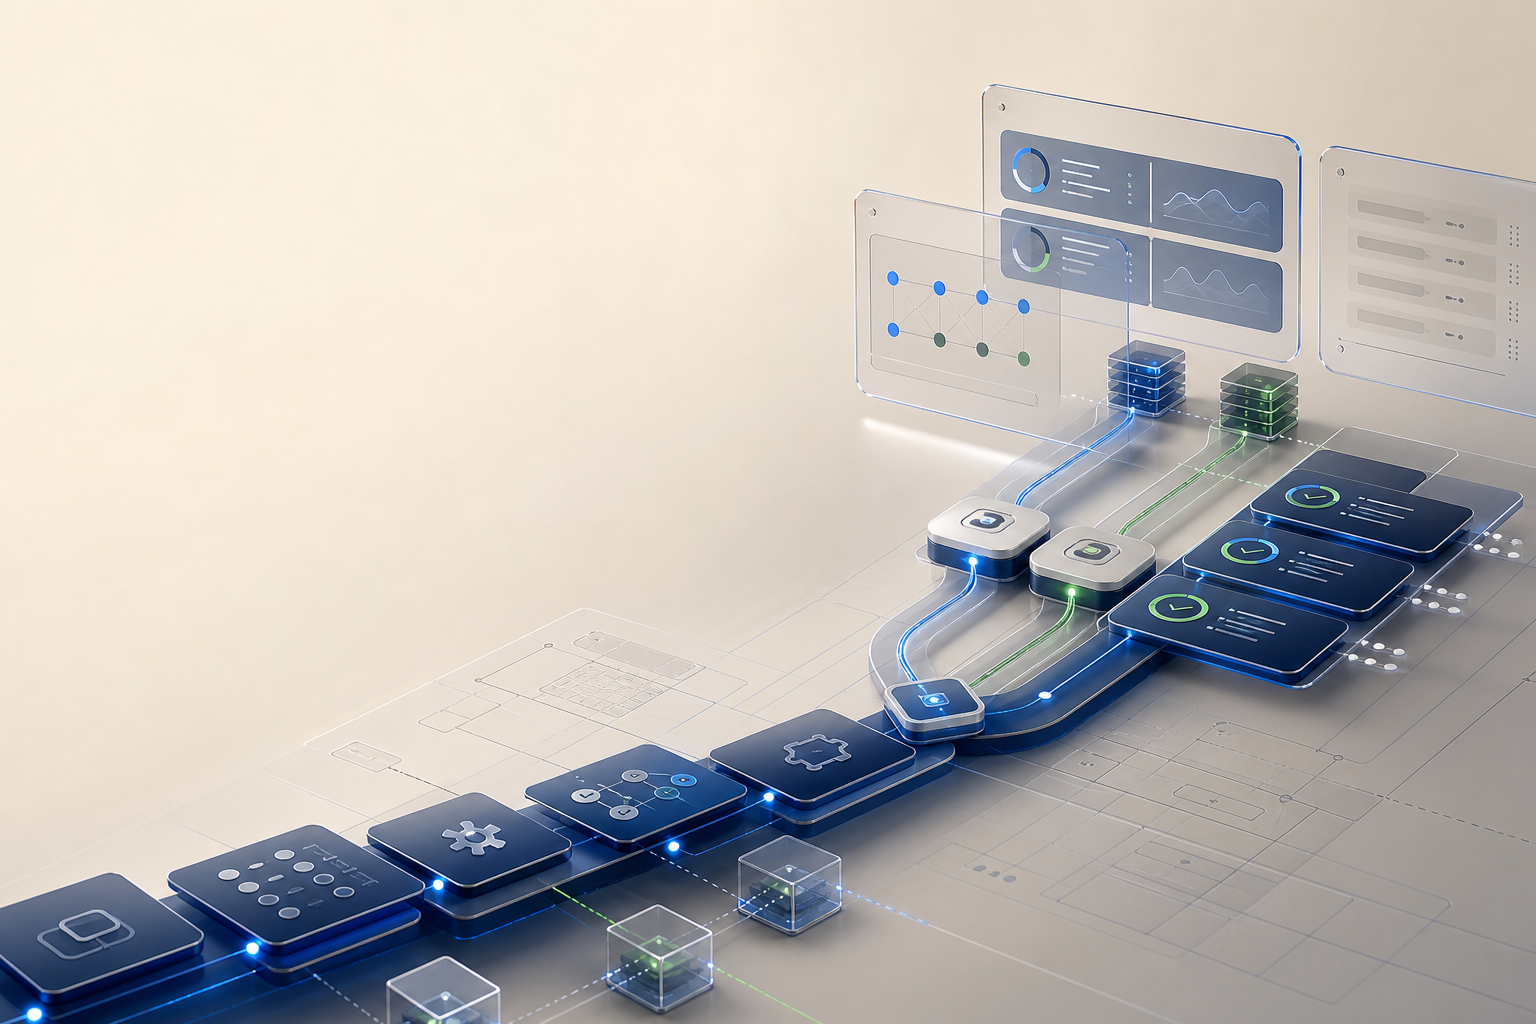
KI-Agenten in GitHub Actions und Delivery-Pipelines brauchen klare Grenzen. Warum Teams untrusted Input, Secrets und externe Kommunikation nicht in einem Workflow kombinieren sollten.
Sandboxes, Berechtigungen und Allowlisten sind wichtig. Aber ernsthafte Teams müssen auch klären, wie weit sich ein Fehler eines KI-Coding-Agenten ausbreiten kann.